
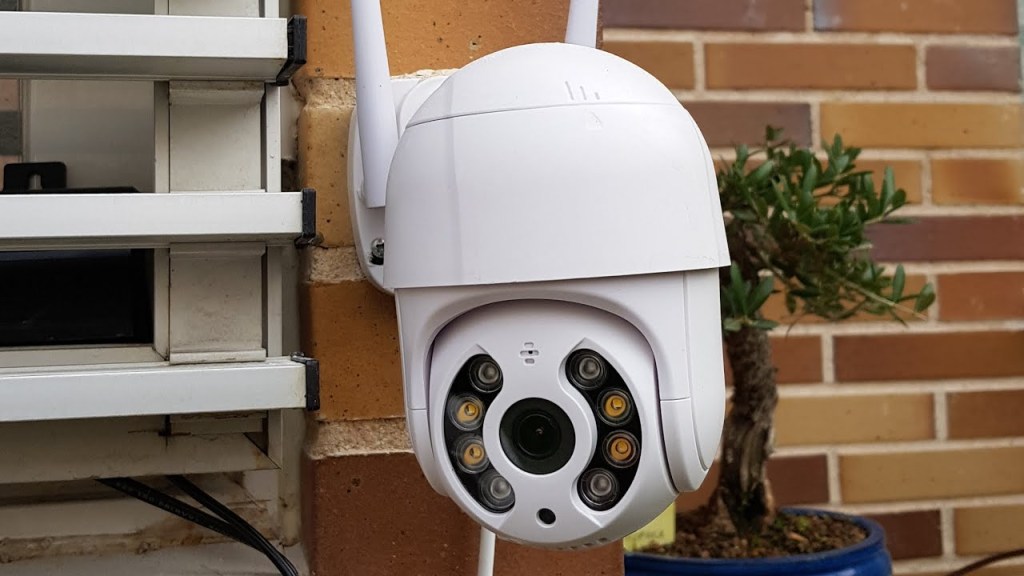
Una cámara de vigilancia conectada a Internet puede convertirse en una ventana abierta hacia dentro de tu casa. No es una película de espías: es un riesgo real y, sobre todo, evitable. Si no se configura bien, una cámara IP puede ser vulnerable a accesos no autorizados, filtraciones de imágenes privadas, suplantación de identidad o incluso a que terceros la utilicen como parte de ataques informáticos más amplios. En este artículo, te explicamos qué puede pasar cuando estas cámaras no están protegidas y aportamos consejos prácticos para reducir al mínimo estos riesgos.
¿De verdad pueden hackear mi cámara?
Pues sí. Como cualquier dispositivo conectado a Internet, una cámara IP puede acabar bajo el control de un atacante, que podría ver lo que ocurre en tiempo real. También puede ocurrir algo más sutil: que el atacante bloquee la señal y la cámara deje de grabar, mientras tú crees que todo funciona con normalidad.
No es lo más habitual ni algo sencillo, pero la probabilidad existe. Y la mayoría de las veces el atacante solo necesita que hayamos cometido un error de configuración.
El vector más frecuente no es la «intrusión elegante», sino lo básico: credenciales por defecto, puertos abiertos automáticamente vía UPnP y firmware obsoleto con vulnerabilidades ya documentadas. En los últimos años han aparecido botnets que han tomado el control de miles de cámaras IP en todo el mundo explotando este tipo de fallos.
Por esta razón, vamos a darte 6 consejos que pueden ayudar a que la videovigilancia sea tu mejor aliada.
1. Elige una buena cámara y cómprala en un sitio fiable
Huye de las cámaras muy baratas vendidas en tiendas desconocidas o que se han especializado en la venta de productos baratos. Ha habido casos de dispositivos que llegan a casa ya infectados, porque alguien ha modificado su software interno antes de venderlos. Compra productos de marcas reconocidas, lee opiniones de otros usuarios y hazlo siempre en páginas seguras. Este consejo vale para cualquier dispositivo, no solo para las cámaras.
La manipulación de firmware en origen es un riesgo real de la cadena de suministro. Añade a la lista de verificación de compra: fabricante con historial de parcheo activo, política de actualizaciones publicada y ausencia de servicios cloud obligatorios no auditables. Un fabricante que no actualiza su firmware acabará presentando vulnerabilidades: solo en los primeros seis meses de 2026 se registraron más de 2.300.
2. Prioriza cable Ethernet frente a Wi-Fi
Si la cámara admite conexión por cable de red, úsalo. Es más estable y evita que alguien manipule tu red Wi-Fi, y la cámara se quede sin conexión sin que te llegues a dar cuenta. Ello no implica que dicho cable, no deba estar convenientemente protegido.
El cable elimina el riesgo de jamming y ataques de denegación de servicio, además de reducir la superficie de ataque frente a una red inalámbrica. Si el uso de Wi-Fi es inevitable, usa el protocolo WPA3 y evita exponer el SSID de videovigilancia, ocultando dicha red, por ejemplo, para que no sea detectada por otra persona al buscar una red Wi-Fi a la que conectarse.
3. Considera una cámara con tarjeta SIM como respaldo
Existen modelos que aceptan una SIM y siguen funcionando aunque se caiga el router o la conexión fija. Es una capa extra de continuidad, si te preocupa que alguien pueda bloquear tu Wi-Fi o ante una incidencia en la red cableada del proveedor.
Valora el coste de retorno: una conexión 4G/5G como respaldo, introduce un nuevo punto de salida a Internet y, por tanto, una nueva superficie de exposición. Conviene aislar también esa ruta y desactivar el acceso remoto por defecto.
4. Cambia la contraseña de fábrica
La clave que viene de serie, es el talón de Aquiles de tu cámara. Cámbiala por una contraseña única, que no hayas usado en ningún otro sitio, inventada o fácilmente recordable por tí y sin datos personales (nada de nombres ni fechas de nacimiento). Combina mayúsculas, minúsculas, números y símbolos.
Para considerarse una contraseña robusta, debería contar con un mínimo de 12 caracteres, ser única para cada dispositivo o gestionada si supone mucho esfuerzo, por un gestor de contraseñas, aunque en nuestro blog ya hemos hablado anteriormente sobre los riesgos a los que pueden estar sometidos.
Desactiva el acceso remoto si no lo necesitas y deshabilita UPnP para evitar la apertura automática de puertos en el router. Para el acceso remoto, usa una VPN propia en lugar de reenvío de puertos.
5. Mantén el firmware actualizado
Actualiza la cámara nada más instalarla y revisa de vez en cuando si hay versiones nuevas de software. Las actualizaciones corrigen fallos que los ciberdelincuentes podrían aprovechar.
Descarga las actualizaciones siempre desde la web oficial del fabricante y activa la actualización automática, si es posible. En entornos profesionales, planifica ventanas de mantenimiento y verifica la firma del firmware antes de aplicar.
6. Aísla las cámaras del resto de tu red
Esta medida, es hoy la recomendación más eficaz, y encaja con la filosofía de Soluciones TI 2020 ®: la seguridad total no existe, pero debemos buscarla constantemente.
Muchos routers permiten crear una red Wi-Fi aparte solo para las cámaras (a veces llamada «red IoT» o «red de invitados»), de forma que no puedan «hablar» con tu ordenador o tu móvil.
La segmentación en VLAN ofrece aislamiento estricto y control granular por firewall, mucho más que una simple red de invitados. Marcas como Keenetic, ASUS y TP-Link ya incorporan esta función en el ámbito doméstico y empresarial; los routers de operador rara vez la soportan, por lo que puede ser necesario utilizar un router de mejores características. Con las cámaras en una subred aislada, un equipo infectado por malware es más difícil que pueda interferir en la videovigilancia, ni atacar a las cámaras, y puedes incluso cortarles el acceso a Internet para forzar el acceso local (RTSP/ONVIF) a través de un NVR o Home Assistant.
Proteger tu cámara IP está en tu mano. Los errores de configuración son la principal puerta de entrada, y cada una de las medidas mencionadas cierra una de ellas.
 STI 2020 ®

Deja un comentario