
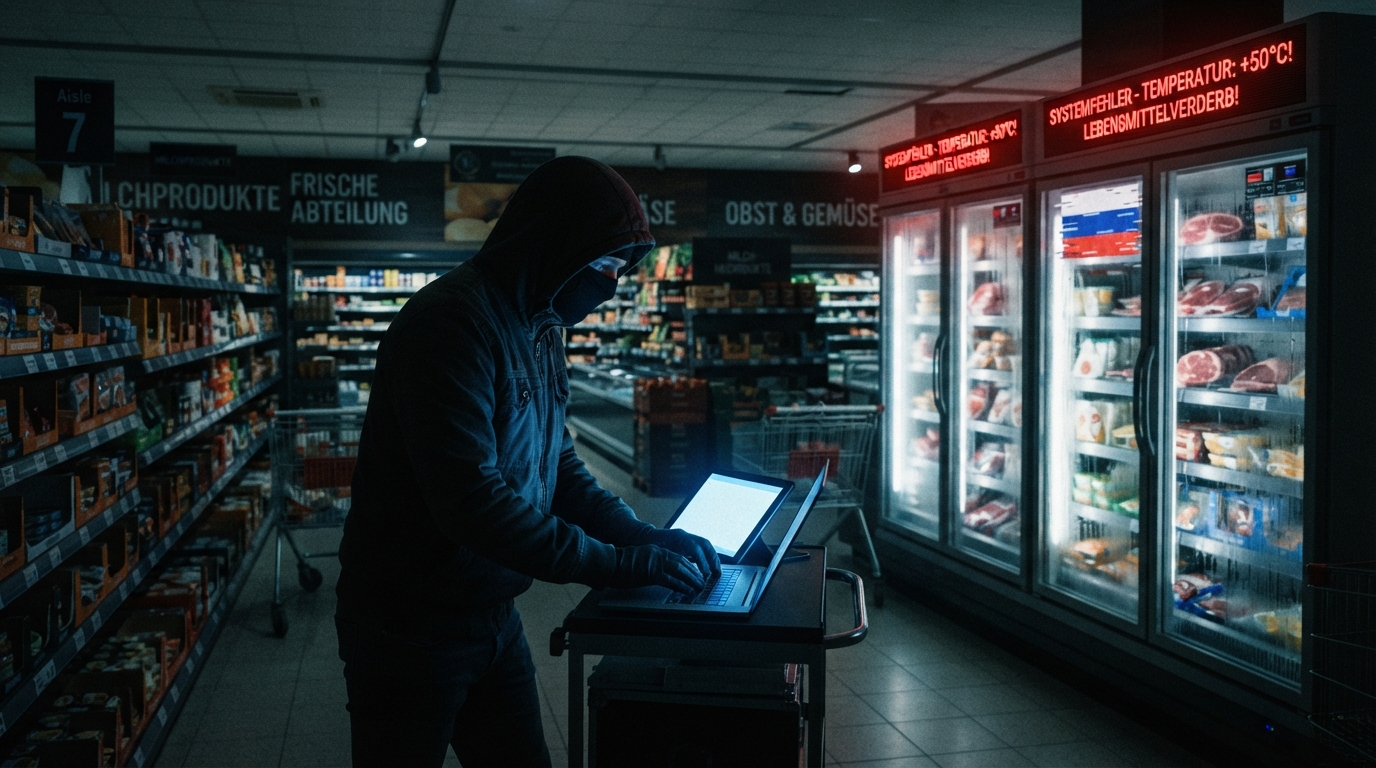
Imagina la siguiente escena: es de madrugada, los supermercados están cerrados y todo parece tranquilo. De repente, sin nadie dentro, las cámaras frigoríficas empiezan a calentarse. En cuestión de horas, toneladas de comida se echan a perder y, en algunos casos, los sistemas se sobrecalientan tanto que provocan incendios. Suena a película de terror, pero es la realidad que han vivido cientos de establecimientos en Europa en las últimas semanas. Y la pregunta que lanzamos al aire es: ¿podría pasar esto en cualquier otra región del planeta?
Como expertos en TIC, sabemos que la ciberseguridad no se puede centrar sólo en proteger datos o evitar que nos roben la contraseña del correo. La ciberdelincuencia ha dado un salto cualitativo: ahora ya puede manipular objetos físicos. Hoy, hablamos de por qué esto debería preocuparnos, estemos en el sector industrial que estemos.
El ataque invisible: cuando el frío se vuelve fuego
Entre octubre y noviembre de 2026, hemos sido testigos de una ola de ataques sin precedentes contra sistemas de refrigeración. No fue un hackeo para robar tarjetas de crédito, sino un acto de sabotaje puro y duro.
- En octubre, entre 350 y 700 supermercados en Francia sufrieron un ataque masivo. Los atacantes subieron la temperatura de las cámaras frigoríficas hasta los 50 °C. El resultado: pérdida total de stock y algunos incendios.
- En noviembre, el ataque se extendió como un reguero de pólvora a Bélgica, Suecia, Irlanda, Países Bajos y otros países. Incluso atacaron un banco de sangre en Francia, alterando las cámaras a -30 °C para que llegaran a los 100 °C. Afortunadamente, un técnico de guardia lo detectó a tiempo y se salvaron las muestras sanguíneas.
¿Lo más escalofriante? Nadie pidió rescate. Nadie se atribuyó la autoría. No fue ransomware clásico. Fue un sabotaje en toda regla. Y aún no se sabe quién lo hizo.
¿Cómo es posible? La cámara frigorífica también es una computadora
Aquí es donde entra nuestra área, la de las Tecnologías de la Información y las Comunicaciones. Hoy en día, una cámara refrigeradora comercial no es solo un motor y un termostato. Es, básicamente, una computadora con ruedas. Pero, también las nuevas de uso doméstico, que ya se conectan a internet para hacer un pedido de provisiones, cuando detectan que es necesario.
Para que un técnico pueda ajustar la temperatura o recibir una alarma desde su casa, estos equipos están conectados a Internet. Esto es el IoT (Internet de las Cosas). Y aquí está el talón de Aquiles:
- Credenciales de fábrica: muchos equipos se instalan y nunca se les cambia la contraseña por defecto (ej: admin/admin). Es como dejar la puerta de tu casa abierta con un letrero que dice «Entra».
- Software antigo: se usan controladores (como los de la marca Danfoss) que ya no reciben actualizaciones de seguridad, o están desactualizados.
- Visibilidad cero: muchas empresas no saben ni qué dispositivos IoT tienen conectados en sus instalaciones. Si no está en el inventario de TI, nadie lo vigila.
Un solo acceso remoto mal protegido, bastó para que los atacantes controlaran cientos de tiendas a la vez.
¿Es la misma situación para todo el planeta?
Quizás haya gente por otros rincones del planeta que pueda pensar: «En Europa hay más tecnología, aquí estamos más tranquilos». Pero, por desgracia los datos dicen todo lo contrario.
Por ejemplo, según el ESET Security Report 2026, casi el 53% de las organizaciones en América Latina, detectaron intentos de ataque el año pasado, y un 25% admite que tuvieron incidentes que ni siquiera vieron por falta de tecnología.
Aunque haya menos dispositivos IoT por tienda que en Europa, existen los mismos riesgos:
- Misma tecnología: compramos los mismos controladores y equipos globales.
- Equipos viejos: en muchas empresas, los sistemas duran años sin renovarse, justo cuando deberían estar más protegidos.
- Terceros con acceso: el mantenimiento de frío o climatización lo hace un externo. Si ese proveedor entra con una contraseña débil, la empresa hereda ese riesgo.
¿Qué podemos esperar para 2027?
Los expertos valoran tres escenarios probables si no actuamos:
- Replicación del sabotaje: grupos que buscan notoriedad intentarán lo mismo y en cualquier lugar, apuntando a supermercados, frigoríficos y logística.
- Ransomware evolucionado: además de poder secuestrar información, los delincuentes pueden amenazar con ‘derretir’ el stock o parar las líneas de producción si se atienden sus exigencias.
- Crisis en la cadena de salud: hospitales, farmacias y bancos de sangre, por ejemplo, son objetivos vulnerables ya que dependen de proveedores externos para mantener sus equipos.

7 pasos prácticos para blindar tu empresa (sin gastar una fortuna)
La buena noticia es que la mayoría de estas medidas no requieren inversiones millonarias, sino sentido común y buenas prácticas de TI:
- Inventario total: sabe qué hay conectado a tu red. Desde la impresora hasta el controlador de la cámara fría. Si no lo sabes, no lo puedes proteger.
- Nada de acceso directo: ningún panel de control de un equipo industrial debe ser accesible directamente desde Internet. Conviene usar canales seguros (VPNs) para el acceso remoto.
- Cambia las contraseñas por defecto: es básico, pero sigue siendo la causa número uno de intrusiones. Usa contraseñas únicas y robustas.
- Actualiza o cambia: si un fabricante deja de dar soporte a un equipo, planifica su reemplazo. No vale la pena ahorrar en hardware y arriesgar toda la operación.
- Separa las redes: que la red donde están los correos y las facturas sea diferente a la red donde están los equipos industriales o de frío. Así, si cae uno, no cae todo.
- Exige seguridad a tus proveedores: si un tercero mantiene tus equipos, revisa cómo se conectan y con qué credenciales. Ellos son una puerta más a tu casa.
- Ten un «Plan B» independiente: no dependas al 100% de la monitorización de tu proveedor. Ten tus propias alarmas o sistemas de detección. Esto fue lo que salvó al banco de sangre francés.
La gran lección
La ciberseguridad ya no termina en la computadora del escritorio. Termina en la nevera, bomba de agua, aire acondicionado o calefacción y en cualquier dispositivo, que se pueda conectar a la red.
Todo esto tiene una gran ventaja: podemos aprender de los errores de los demás, aunque no siempre ocurre así por desgracia. No tenemos que esperar a que nos pase a nosotros para empezar a poner orden en nuestros dispositivos IoT.
La prevención hoy, es mucho más barata y menos dolorosa, que la reconstrucción mañana.
Deja una respuesta